
🇻🇳 Vĩ mô VN🟡 Trung lập
50.000 tài khoản bị đánh cắp trong đường dây trục lợi cashback gần 10 tỷ đồng
Pháp luật - Nghiệp vụ 50.000 tài khoản bị đánh cắp trong đường dây trục lợi cashback gần 10 tỷ đồng Đ.H • 30/09/2026 - 08:57 Từ dữ liệu của hơn 50.000 tài khoản và thẻ tín dụng bị đánh cắp, một đường dây đã tạo ra chuỗi giao dịch xuyên quốc gia để trục lợi chính sách hoàn tiền (cashback) trên những nền tảng mua sắm ở nước ngoài, qua đó chiếm đoạt số tiền gần 10 tỷ đồng. Vụ việc vừa được phản ánh trong chương trình “Cảnh giác 247” phát sóng ngày 26/9, do Đài Truyền hình Việt Nam (VTV) phối hợp...
[TIN MỚI](javascript:; "TIN MỚI")
Pháp luật - Nghiệp vụ 50.000 tài khoản bị đánh cắp trong đường dây trục lợi
cashback gần 10 tỷ đồng Đ.H • 30/09/2026 - 08:57
Từ dữ liệu của hơn 50.000 tài khoản và thẻ tín dụng bị đánh cắp, một đường dây
đã tạo ra chuỗi giao dịch xuyên quốc gia để trục lợi chính sách hoàn tiền
(cashback) trên những nền tảng mua sắm ở nước ngoài, qua đó chiếm đoạt số tiền
gần 10 tỷ đồng.
Vụ việc vừa được phản ánh trong chương trình “Cảnh giác 247” phát sóng ngày
26/9, do Đài Truyền hình Việt Nam (VTV) phối hợp với Ngân hàng Thương mại TNHH
MTV Kỷ Nguyên Thịnh Vượng (GPBank) và Cục An ninh mạng thực hiện.
Lần theo hoạt động thu gom dữ liệu tài khoản bị đánh cắp trong các nhóm kín
trên mạng xã hội, lực lượng chức năng đã phát hiện đường dây gian lận này. Các
đối tượng mua thông tin thẻ tín dụng và tài khoản mua sắm từ những diễn đàn
hacker nước ngoài, các kênh Telegram ngầm, sau đó sử dụng để tạo giao dịch
nhằm hưởng tiền hoàn trên các nền tảng mua sắm.
Đáng chú ý, đường dây được tổ chức dưới hình thức doanh nghiệp, có tuyển dụng
nhân sự để mở rộng quy mô và phân chia công việc cho từng nhóm. Các công đoạn
từ thu thập, mua bán dữ liệu, vận hành tài khoản mua sắm, tạo giao dịch đến
quy đổi và tiêu thụ số tiền chiếm đoạt được kết nối thành một quy trình, cho
thấy tính chất có tổ chức của hoạt động gian lận xuyên quốc gia.
Trong quy trình này, các tài khoản bị đánh cắp được sử dụng để giao dịch trên
những nền tảng thương mại điện tử và dịch vụ ở nước ngoài. Thay vì nhắm đến
hàng hóa, các đối tượng tập trung vào khoản tiền hoàn và điểm thưởng phát sinh
từ giao dịch.Số tiền hoàn và điểm thưởng sau đó được quy đổi thành mã quà
tặng, chuyển cho một đầu mối khác để rao bán trong các hội nhóm ở nước ngoài,
rồi nhận về USDT hoặc tiền mặt. Việc luân chuyển qua nhiều khâu, kết hợp với
hạn chế để lại thông tin định danh, khiến quá trình xác minh đối tượng và truy
vết dòng tiền gặp nhiều khó khăn.
Theo bà Nguyễn Thị Mai, Trưởng Phòng Quản lý rủi ro hoạt động GPBank, khách
hàngkhông nên lưu các thông tin bảo mật liên quan đến thẻ như họ tên, số thẻ,
ngày tháng hết hạn của thẻ, số CVC hoặc CVV trên các trang mua sắm trực tuyến
có độ bảo mật kém. "Nếu các hệ thống trực tuyến đó không đảm bảo về mức độ an
toàn và xác thực, khách hàng sẽ có nguy cơ bị đánh cắp thông tin", Trưởng
Phòng Quản lý rủi ro hoạt động GPBank đánh giá.
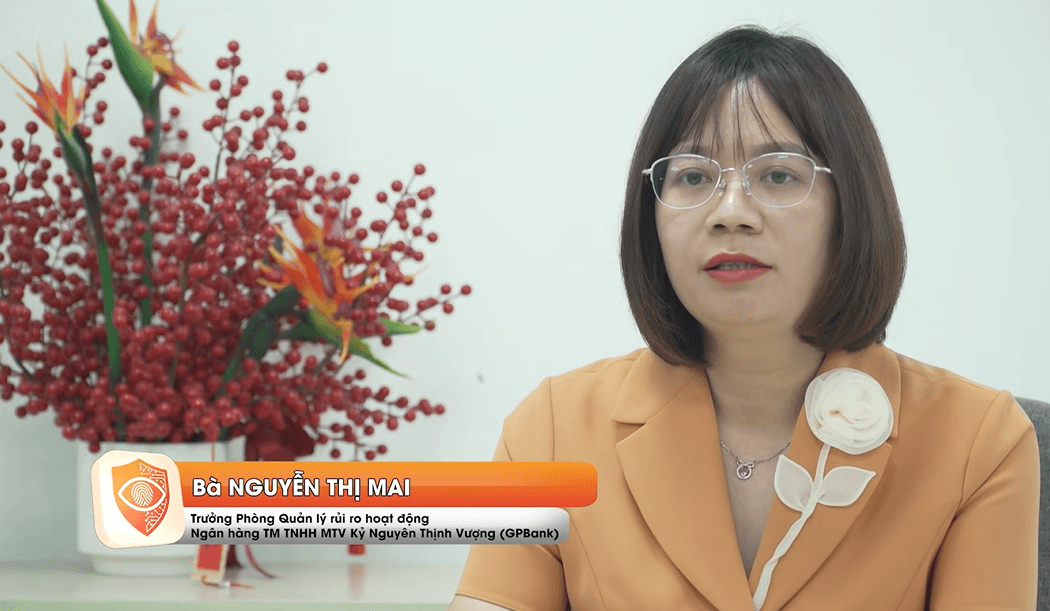
Bà Nguyễn Thị Mai, Trưởng Phòng Quản lý rủi ro hoạt động Ngân hàng GPBank
Song song các lớp bảo vệ được ngân hàng thiết lập, lãnh đạo GPBank cũng khuyến
nghị người dùng cầngiữ vai trò then chốt trong việc bảo vệ tài khoản và dữ
liệu của chính mình. Trong đó, sự chủ động bảo mật thông tin cá nhân là lớp
phòng vệ quan trọng giúp hạn chế nguy cơ dữ liệu bị đánh cắp và tài sản bị
chiếm đoạt.
Theo cơ quan điều tra, để che giấu nguồn gốc truy cập, các đối tượng sử dụng
tài khoản mua sắm và thông tin thẻ tín dụng trên những thiết bị được thiết lập
địa chỉ IP tại Hoa Kỳ. Thủ đoạn này khiến hoạt động giao dịch có vẻ xuất phát
từ người dùng tại thị trường nơi tài khoản và thẻ được phát hành.Các đối tượng
còn chia nhỏ giá trị giao dịch ở mức 300–400 USD nhằm hạn chế khả năng bị chủ
thẻ phát hiện. Khi kết hợp với việc che giấu vị trí truy cập và chuyển đổi
khoản lợi bất chính qua nhiều hình thức, thủ đoạn này gây thêm trở ngại cho
quá trình phát hiện, xác minh và xử lý hành vi gian lận xuyên quốc gia.
Đường dây này đã bị Công an tỉnh Thanh Hóa triệt phá, với 14 đối tượng bị bắt
giữ cùng nhiều dàn máy tính cấu hình cao, thiết bị lưu trữ và dữ liệu điện tử
liên quan bị thu giữ. Kết quả điều tra xác định các đối tượng đã thu thập, mua
bán và trao đổi trái phép hơn 50.000 thông tin tài khoản, qua đó thực hiện
chuỗi giao dịch gian lận để chiếm đoạt gần 10 tỷ đồng.
Vụ việc cũng là lời cảnh báo về nguy cơ thông tin tài khoản và dữ liệu thẻ bị
đánh cắp, mua bán để phục vụ các hoạt động gian lận có tổ chức. Chỉ một sơ hở
khi truy cập website không an toàn, để lộ dữ liệu cookie hoặc sử dụng thiết bị
nhiễm mã độc cũng có thể tạo điều kiện cho kẻ gian khai thác thông tin tài
chính. Bảo vệ dữ liệu cá nhân vì vậy cần trở thành thói quen trong mỗi giao
dịch trực tuyến, ngay cả khi người dùng chưa nhận thấy dấu hiệu bất thường.